- Fintech
- Cloud & DevOps
- Enterprise
4 min de lecturaActualizado el
PCI DSS 4.0.1 en una PSP argentina: qué pide en la práctica
Qué cambió con PCI DSS 4.x, cómo achicar el alcance del CDE y qué evidencia pide el QSA, contado desde la certificación de una PSP argentina en 2026.
Axel Franco Yuri
Cofundador de TuringSoft
Contenido del artículo
PCI DSS no es una norma argentina, pero si tu plataforma toca datos de tarjeta te la van a pedir el adquirente y las marcas. Desde el 31 de marzo de 2025 rige completa la versión 4.x, con 51 requisitos que hasta ese día eran recomendaciones. Y la certificación se gana mostrando evidencia; las políticas solas no alcanzan.
Escribo esto después de la certificación 2026 de PandaPay. Lo que sigue es lo que haría igual la próxima vez y lo que empezaría antes.
Qué cambió con la 4.x
- La 3.2.1 se retiró el 31 de marzo de 2024. La vigente es la 4.0.1, publicada en junio de 2024.
- De los 64 requisitos nuevos de la 4.0, 51 tenían fecha futura y son obligatorios desde el 31 de marzo de 2025.
- Apareció el análisis de riesgo dirigido (requisito 12.3.1). Si un control se hace con una frecuencia que elegiste vos, tenés que justificar por escrito por qué esa frecuencia alcanza.
Primero, achicar el alcance
El entorno de datos de tarjetahabiente (CDE) es todo lo que almacena, procesa o transmite esos datos, más lo que se conecta con eso. Cada sistema que queda adentro suma controles, así que la primera decisión de arquitectura es dejar afuera todo lo que se pueda:
- Segmentar el CDE en su propia red, con controles de seguridad de red (NSC) que tengan reglas explícitas de entrada y salida.
- Tokenizar, para que el resto de la plataforma trabaje con tokens y nunca vea el PAN.
- Homologar en ambientes aislados. Para certificar tarjeta sobre QR con las billeteras usamos un ambiente propio y así no sumamos sistemas al alcance. Facu lo cuenta en Ser aceptador.
Lo que pide el QSA
En la certificación de PandaPay el trabajo documental terminó en 43 piezas:
- 18 políticas: cifrado, desarrollo seguro, gestión de vulnerabilidades, retención, puntos de venta y continuidad, entre otras.
- 10 procedimientos: altas, bajas y modificaciones de usuarios, gestión de cambios, incidentes y proveedores.
- 6 análisis de riesgo dirigidos (12.3.1), como la frecuencia de parches no críticos, la revisión de logs y la inspección de terminales POI.
- 5 matrices, por ejemplo la de roles con acceso al PAN completo o la de permisos sobre los registros de auditoría.
- 2 estándares de configuración, uno de NSC y otro de servidores.
- 2 inventarios: redes confiables e IP públicas, y servicios, protocolos y puertos.
Los documentos son la parte fácil. Cada uno tiene que corresponderse con algo que el auditor pueda ver funcionando.
La evidencia técnica, como código
Es lo que más tiempo lleva. A nosotros nos sirvió armarla como consultas versionadas que cualquiera del equipo puede volver a correr:
- Datos de tarjeta en los logs (3.3.1): buscar PAN y datos sensibles de autenticación en todos los registros. Las consultas enmascaran los dígitos, así ningún dato de tarjeta sale del entorno durante la auditoría.
- Red (1.2 y 1.3): la configuración de cada NSC y sus reglas de tráfico.
- Configuración (2.2): servicios, protocolos y puertos habilitados, y quién tiene permisos sobre cada equipo.
- Registros (10.5.1): la retención de los logs de auditoría en el SIEM.
- Software (6.3.2): el inventario de todo el software de la plataforma, propio y de terceros.
Cuando el QSA observa una evidencia, la rehacemos con capturas nuevas y con las consultas que la respaldan, y queda versionada.
El diagrama de red casi nunca está al día
Es el documento que todos dan por bueno. Antes de la auditoría relevamos la suscripción productiva completa: grupos de red y reglas, túneles, IP públicas, servicios, base de datos, bóveda de claves, WAF, roles y retención de logs. Con eso revisamos el diagrama control por control.
Es común encontrar controles que el diagrama da por hechos y que la infraestructura no tiene. Prefiero encontrarlos yo antes que el auditor.
PCI DSS y el BCRA piden cosas distintas
PCI DSS protege los datos de tarjeta y la exigen las marcas. El BCRA pide gestión del riesgo tecnológico de toda la plataforma. Comparten muchos controles (accesos, logs, incidentes, terceros), así que conviene tener un solo inventario y una sola evidencia que sirva para las dos. Lo desarrollo en riesgo tecnológico y ciberincidentes, y el mapa completo de quién responde ante quién está en la cadena de pagos en Argentina.
Si te toca certificar o recertificar PCI DSS, agendá una llamada y te mostramos cómo armamos la evidencia.
Información revisada al 5 de noviembre de 2026. Fuente: PCI Security Standards Council.
Artículos relacionados
Lecturas con tags e industrias similares a este artículo.
- Fintech
- Enterprise
- Cloud & DevOps
3 min
Riesgo tecnológico BCRA para PSP: lo que pide y cómo cumplir
Desde agosto de 2026 los PSP cumplen el texto ordenado de riesgo tecnológico de los bancos. Qué pide, cómo notificar un ciberincidente y por dónde empezar.
Axel Franco Yuri
Cofundador de TuringSoft
- Fintech
- Enterprise
- Software a medida
4 min
Banco sponsor: cómo se integra un PSP con su banco
Qué resuelve el banco sponsor y qué construye el PSP: cuentas, CVU, cobros y pagos, API y extractos, pagos sin duplicados, homologación y conciliación diaria.
Facundo Litterio
Cofundador de TuringSoft
- Fintech
- Software a medida
- Enterprise
4 min
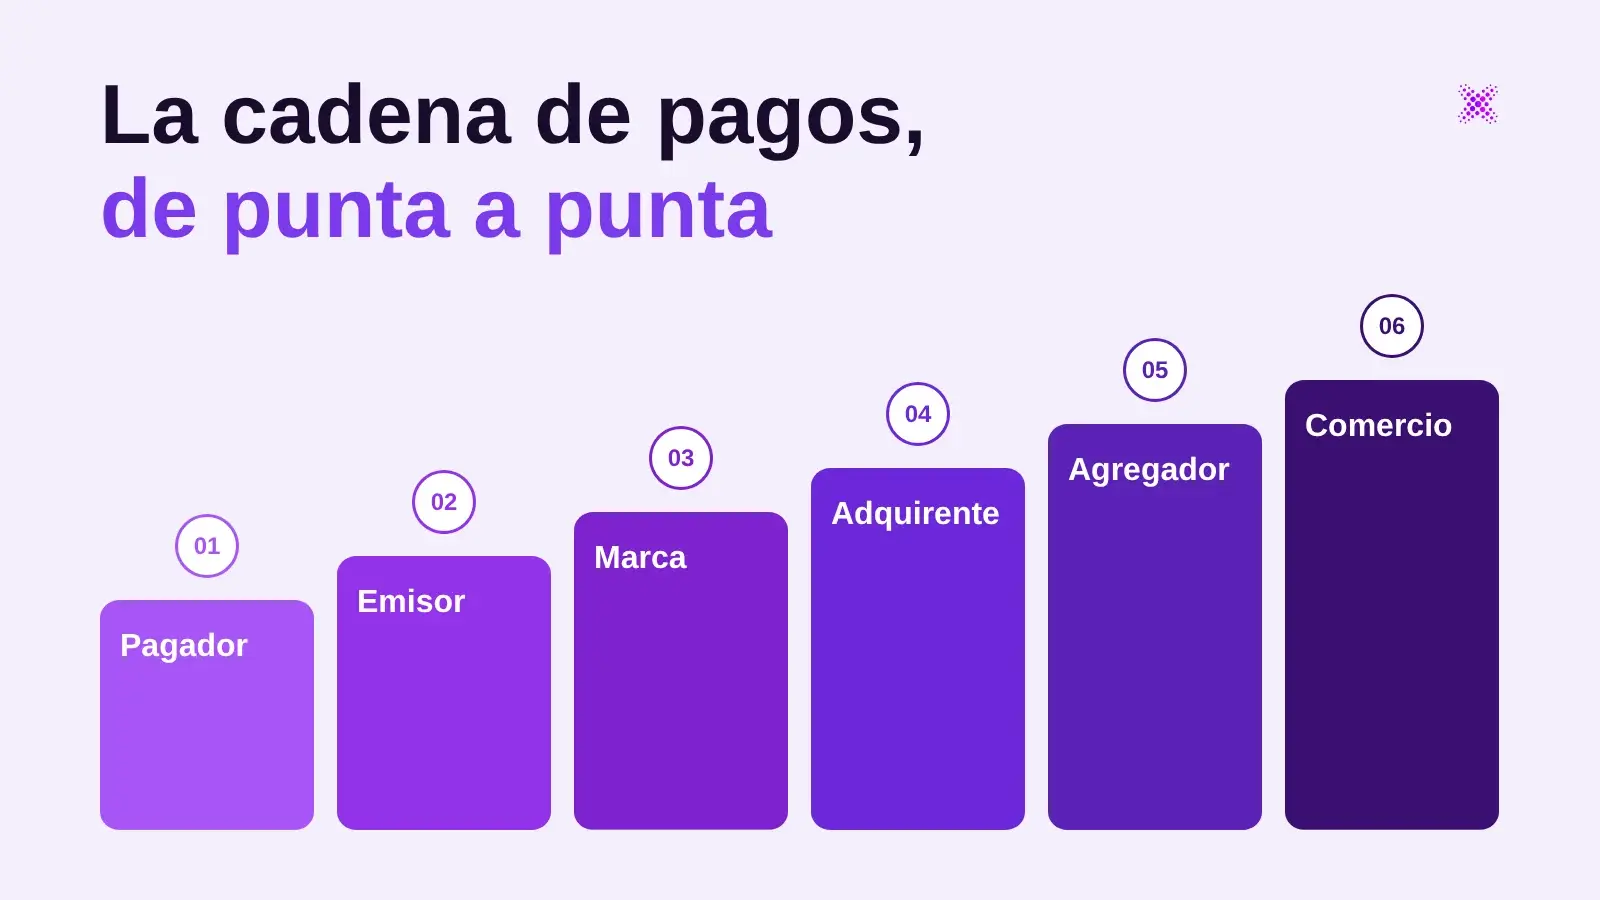
Cadena de pagos en Argentina: quién hace qué y cómo viaja
Pagador, billetera, aceptador, adquirente, agregador, COELSA y BCRA: cómo viaja un cobro con QR o tarjeta en Argentina y qué construye cada rol.
Facundo Litterio
Cofundador de TuringSoft