- Fintech
- Enterprise
- Cloud & DevOps
3 min de lecturaActualizado el
Riesgo tecnológico BCRA para PSP: lo que pide y cómo cumplir
Desde agosto de 2026 los PSP cumplen el texto ordenado de riesgo tecnológico de los bancos. Qué pide, cómo notificar un ciberincidente y por dónde empezar.
Axel Franco Yuri
Cofundador de TuringSoft
Contenido del artículo
Desde el 4 de agosto de 2026, los PSP inscriptos en el registro del BCRA tienen que cumplir el mismo texto ordenado de riesgo tecnológico que rige para los bancos. Es la última de tres capas que se fueron sumando en pocos años.
Por lo que vimos acompañando adecuaciones, la parte técnica suele estar más avanzada que los papeles. Casi todo el esfuerzo se va en poder demostrar lo que ya se hace.
Las tres capas
- Servicios financieros digitales ([«A» 7783](https://www.bcra.gob.ar/archivos/Pdfs/Texord/t-rmrtsd.pdf)). Autenticación, fraude, alta digital y monitoreo de los canales digitales. Alcanza a los PSP desde su origen.
- Respuesta y recuperación ante ciberincidentes (RRCI, última comunicación «A» 8280). Define qué es un ciberincidente, cómo se gestiona y cómo se notifica. Rige desde julio de 2025; los PSP sin cuentas de pago tuvieron 60 días más.
- Gestión de los riesgos de tecnología y seguridad de la información ([«A» 8398](https://www.bcra.gob.ar/archivos/Pdfs/comytexord/A8398.pdf)). Gobierno, riesgo, continuidad, infraestructura, desarrollo y terceros. Alcanza a los PSP desde el 4 de agosto de 2026, 180 días después de esa comunicación.
Un detalle que sirve en una propuesta o frente a un inspector: las obligaciones están en los textos ordenados. Las comunicaciones son las que los modifican.
Qué pide el texto ordenado de riesgo tecnológico
Son doce secciones. En un PSP, las que más trabajo dan son estas:
- Gobierno: responsabilidades del directorio, un comité de tecnología y seguridad, y segregación de funciones.
- Gestión de riesgos: una función independiente de quien opera la tecnología.
- Seguridad de la información: marco, políticas, control de accesos y operaciones de seguridad.
- Continuidad: análisis de impacto (BIA), estrategias, ejercicios y backups con pruebas de restauración.
- Desarrollo: ciclo de vida seguro, registros de auditoría y QA independiente.
- Terceras partes: la sección que reescribió la «A» 8398. Los servicios críticos tercerizados se notifican a la SEFyC con al menos 60 días de anticipación, y si el proveedor está en el exterior, tiene que estar en un país que cumpla los estándares del GAFI.
Ciberincidentes: la primera hora
El RRCI pide notificar a la Gerencia de Auditoría Externa de Sistemas dentro de la primera hora de detectado un incidente. Después van actualizaciones y un reporte de cierre dentro de los cinco días posteriores a la resolución. En un PSP que administra fondos de clientes, todo lo que afecte la disponibilidad de esos fondos cuenta como incidente crítico.
Una hora no alcanza para redactar desde cero. Lo que funciona es tener las plantillas listas, los roles asignados y un simulacro de notificación hecho antes de necesitarlo.
Cuando el BCRA pregunta
La Gerencia de Auditoría Externa de Sistemas puede mandar un requerimiento en cualquier momento. Llega con carácter de declaración jurada, un plazo en días hábiles y un formato de presentación fijo, con archivos que tienen que pasar una validación. Si la información no está inventariada de antemano, esos días se van en buscarla.
Lo que aprendimos llevando un programa de adecuación
- La proporción es más o menos 70% gobierno y 30% técnica. Lo difícil casi nunca es el estado técnico; es demostrarlo con documentos y evidencia.
- Cada requisito tiene que estar trazado a la norma. Usamos una matriz con cada punto del texto ordenado, su estado y su evidencia, conectada a un tablero de tareas. Es lo que se le muestra al directorio y al auditor.
- Quien opera no se audita. Si un proveedor opera tu infraestructura, no puede ser también tu función de riesgo ni tu auditoría, y conviene dejarlo claro desde el primer día.
- Una evidencia puede servir para varias normas. PCI DSS, el BCRA y la UIF piden accesos, logs, incidentes y terceros, y un inventario único ahorra la mitad del trabajo. Lo cuento con más detalle en PCI DSS 4.0.1 en una PSP argentina.
- Conviene empezar por la notificación de incidentes. Es lo más barato de cerrar y lo único que se puede disparar cualquier día.
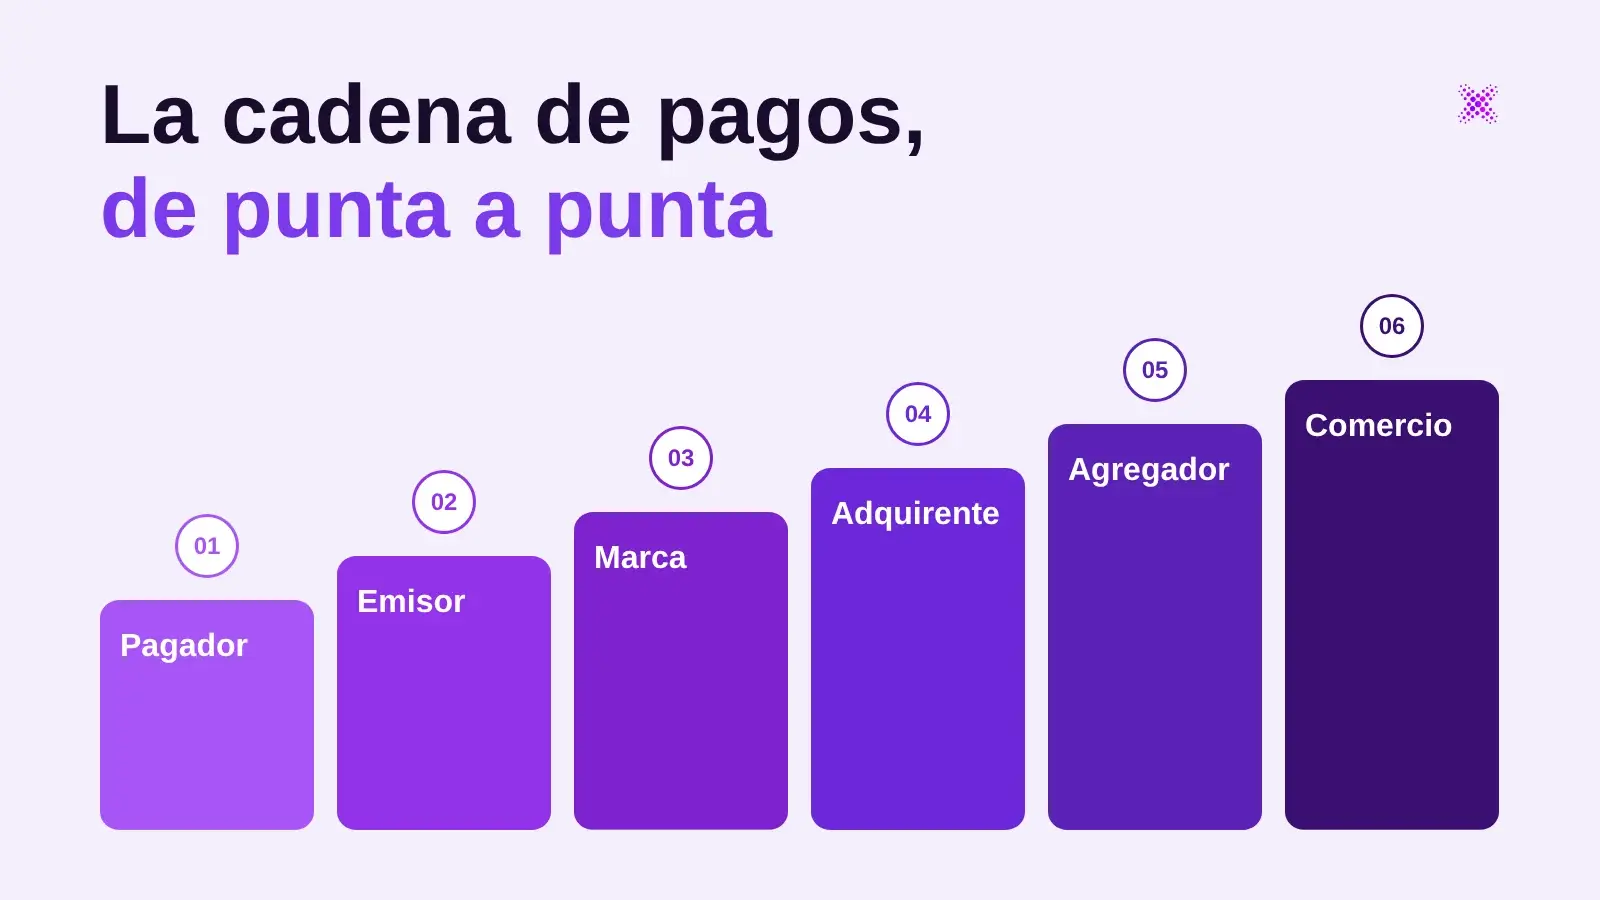
El mapa de quién responde ante quién en la industria está en la cadena de pagos en Argentina.
Si tu PSP tiene que adecuarse o ya recibió un requerimiento, agendá una llamada y te mostramos por dónde empezar.
Normativa revisada al 5 de noviembre de 2026.
Artículos relacionados
Lecturas con tags e industrias similares a este artículo.
- Fintech
- Cloud & DevOps
- Enterprise
4 min
PCI DSS 4.0.1 en una PSP argentina: qué pide en la práctica
Qué cambió con PCI DSS 4.x, cómo achicar el alcance del CDE y qué evidencia pide el QSA, contado desde la certificación de una PSP argentina en 2026.
Axel Franco Yuri
Cofundador de TuringSoft
- Fintech
- Enterprise
- Software a medida
4 min
Banco sponsor: cómo se integra un PSP con su banco
Qué resuelve el banco sponsor y qué construye el PSP: cuentas, CVU, cobros y pagos, API y extractos, pagos sin duplicados, homologación y conciliación diaria.
Facundo Litterio
Cofundador de TuringSoft
- Fintech
- Software a medida
- Enterprise
4 min
Cadena de pagos en Argentina: quién hace qué y cómo viaja
Pagador, billetera, aceptador, adquirente, agregador, COELSA y BCRA: cómo viaja un cobro con QR o tarjeta en Argentina y qué construye cada rol.
Facundo Litterio
Cofundador de TuringSoft