- Fintech
- Automatización
- Enterprise
3 min de lecturaActualizado el
Alta de comercios y prevención de lavado en un PSP aceptador
Qué pide la Resolución UIF 200/2024 a un PSP aceptador y cómo diseñar el alta de comercios: KYC, PEP, correcciones, matriz de riesgo y monitoreo.
Axel Franco Yuri
Cofundador de TuringSoft
Contenido del artículo
Un PSP que adhiere comercios responde ante dos reguladores en el mismo formulario. La UIF le pide conocer a su cliente y segmentarlo por riesgo, y el BCRA le pide controles de fraude en los canales digitales. Si el comercio entra con datos malos, todo lo que viene después se apoya en esos datos.
Qué pide la UIF
La Resolución UIF 200/2024, vigente desde diciembre de 2024, alcanza a quienes ofrecen cuentas y también a aceptadores, adquirentes, agregadores y subadquirentes. Entre otras cosas, les pide:
- Un manual de prevención actualizado y un oficial de cumplimiento titular y otro suplente.
- Una autoevaluación anual de riesgos por clientes, productos, canales y zonas, presentada antes del 30 de abril.
- Una revisión externa independiente cada dos años.
- Segmentar a los clientes por riesgo, aplicar la debida diligencia que corresponde a cada nivel y monitorear sus operaciones.
Nada de eso funciona si los datos del alta están en un PDF o en texto libre.
El alta como flujo
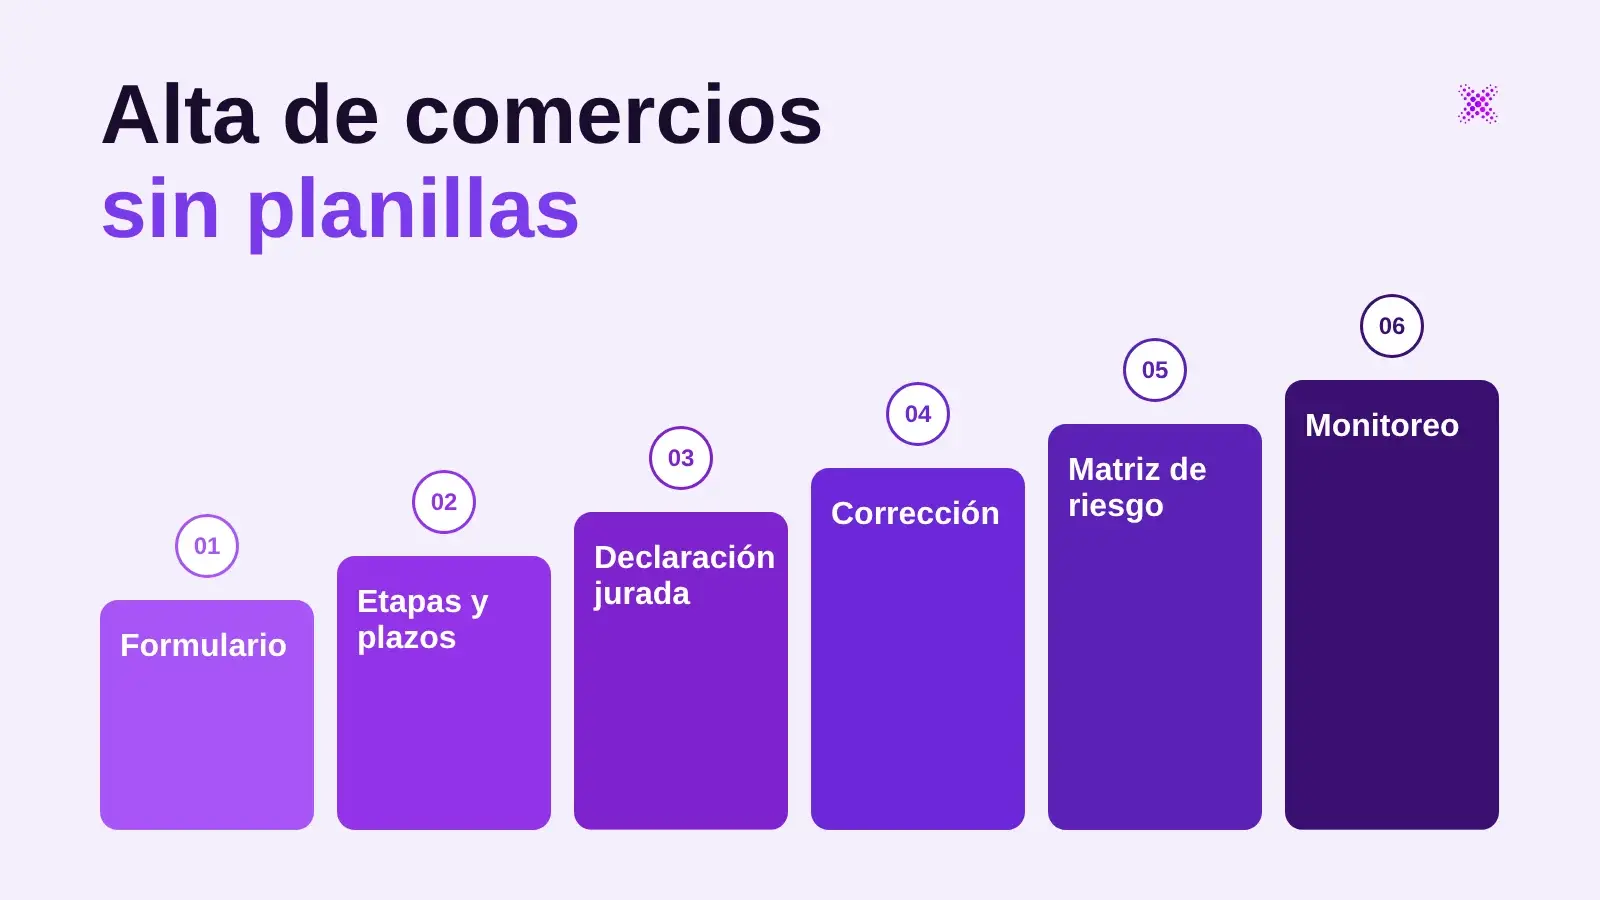
En PandaPay el alta pasa por varias etapas, y cada una resolvió un problema concreto:
- Precarga con plazo de revisión. Cada solicitud tiene una fecha límite interna y, si vence, deja un comentario de escalada automático.
- Primer ingreso distinto para persona humana y persona jurídica, con validación de identidad (DNI y selfie).
- Domicilios válidos. La localidad sale de la provincia y la calle se sugiere según la localidad. Menos texto libre significa menos datos que después no coinciden.
- Duplicados. Un domicilio fiscal repetido frena el alta y muestra el detalle. Se puede forzar cuando corresponde.
- Control dual. Una precarga dudosa se escala a un supervisor, que la confirma o la devuelve.
- Legajo único. Todos los adjuntos del comercio viven en un solo lugar.
- Declaración jurada. El comercio declara si es Persona Expuesta Políticamente (Resolución UIF 35/2023 y sus cambios) y si es sujeto obligado. El sistema genera un PDF que junta los datos del alta con las respuestas.
Corregir sin volver a empezar
Un comercio aprobado hace años puede tener datos viejos o documentos que hoy no alcanzan, y pedirle que rehaga el alta completa es la forma más rápida de perderlo.
Armamos una solicitud de corrección. El equipo de altas le pide al comercio un dato o un documento puntual, el comercio ve un aviso con lo que falta y lo corrige, y altas lo marca como validado o rechazado. Reutiliza las pantallas del primer ingreso, así que no hubo que construir otro flujo.
Datos estructurados para la matriz de riesgo
La matriz de riesgo se arma con campos; con adjuntos no se puede segmentar. El equipo de cumplimiento recibe por API un feed de comercios con PEP, actividad comercial, fecha de inicio de actividad, propósito de la cuenta y condición fiscal vigente. Con eso la segmentación sale de datos del sistema y no de una planilla armada a mano.
Después del alta
- Monitoreo: reglas que avisan por mail ante operaciones fuera de patrón, como horarios inusuales o montos muy por encima de lo habitual, sin bloquear al cliente. Son el insumo para decidir un reporte de operación sospechosa.
- Estados separados: se le pueden cortar los cobros a un comercio sin bloquearle el acceso a la app.
- Operaciones sensibles con dispositivo seguro: el alta de un destinatario o una transferencia se autoriza con una firma del dispositivo registrado, en lugar de un código por SMS.
- Datos de seguridad con trámite propio: el mail y el teléfono que reciben los códigos solo cambian con un trámite propio. Ni siquiera un administrador los edita a mano.
Los controles de los canales digitales que pide el BCRA los repaso en riesgo tecnológico y ciberincidentes, y el lugar del aceptador en el sistema está en la cadena de pagos en Argentina.
Checklist
- Campos estructurados desde el primer formulario.
- Etapas con plazos y escalamiento.
- Declaración jurada con PEP y sujeto obligado.
- Correcciones puntuales sin rehacer el alta.
- Feed de datos para la matriz de riesgo.
- Monitoreo con reglas y trazabilidad de cada decisión.
Si estás por abrir el alta de comercios o tu matriz de riesgo se arma en planillas, agendá una llamada.
Normativa revisada al 5 de noviembre de 2026.
Artículos relacionados
Lecturas con tags e industrias similares a este artículo.
- Fintech
- Enterprise
- Cloud & DevOps
3 min
Riesgo tecnológico BCRA para PSP: lo que pide y cómo cumplir
Desde agosto de 2026 los PSP cumplen el texto ordenado de riesgo tecnológico de los bancos. Qué pide, cómo notificar un ciberincidente y por dónde empezar.
Axel Franco Yuri
Cofundador de TuringSoft
- Fintech
- Enterprise
- Software a medida
4 min
Banco sponsor: cómo se integra un PSP con su banco
Qué resuelve el banco sponsor y qué construye el PSP: cuentas, CVU, cobros y pagos, API y extractos, pagos sin duplicados, homologación y conciliación diaria.
Facundo Litterio
Cofundador de TuringSoft
- Fintech
- Cloud & DevOps
- Enterprise
4 min
PCI DSS 4.0.1 en una PSP argentina: qué pide en la práctica
Qué cambió con PCI DSS 4.x, cómo achicar el alcance del CDE y qué evidencia pide el QSA, contado desde la certificación de una PSP argentina en 2026.
Axel Franco Yuri
Cofundador de TuringSoft